Sophos Anti-Virus für VMware vShield - Startup-Anleitung Produktversion: Stand: Juli 2013
←
→
Transkription von Seiteninhalten
Wenn Ihr Browser die Seite nicht korrekt rendert, bitte, lesen Sie den Inhalt der Seite unten
Sophos Anti-Virus für
VMware vShield
Startup-Anleitung

Produktversion: 1.0
Stand: Juli 2013
Inhalt

    1 Einleitung............................................................................................................................................3

    2 Informationen zu Sophos Anti-Virus für VMware vShield.............................................................4

    3 Hauptschritte der Installation............................................................................................................6

    4 Überprüfen der Systemanforderungen..............................................................................................7

    5 Überprüfung auf inkompatible Antivirus-Produkte .....................................................................11

    6 Installation der erforderlichen Sophos Komponenten...................................................................12

    7 Erstellen eines Satzes von Zertifikatsdateien...................................................................................14

    8 Installieren des Sophos VM-Sicherheitssystems.............................................................................16

    9 Installieren des vShield Endpoint Thin Agent................................................................................25

    10 Überprüfen, ob das VM-Sicherheitssystem funktioniert.............................................................28

    11 Durchführen eines vollständigen Scans aller VM-Gastsysteme...................................................31

    12 Vorgehensweise bei Threat-Erkennung durch das VM-Sicherheitssystem..................................32

    13 Vorgehensweise bei Threaterkennung...........................................................................................33

    14 Upgrade des VM-Sicherheitssystems.............................................................................................35

    15 Deinstallation des VM-Sicherheitssystems....................................................................................36

    16 Anhang: Zusätzliche Installationsoptionen...................................................................................39

    17 Anhang: vCenter-Administratorkonto..........................................................................................40

    18 Technischer Support.......................................................................................................................41

    19 Rechtlicher Hinweis........................................................................................................................42

2
Startup-Anleitung
1 Einleitung
Die vorliegende Anleitung richtet sich an Administratoren, die ein Netzwerk aus virtuellen
Systemen (VMs) vor Viren und sonstigen Threats schützen möchten.
Die Anleitung bietet Anweisungen zur Installation von Sophos Anti-Virus für VMware vShield
auf einem VMware ESXi-Host, um Virenschutz auf VM-Gastsysteme bereitzustellen, wobei
lediglich ein Thin VMware-Agent auf allen VMs erforderlich ist.
Zudem bietet Sophos alternative Methoden zum Schützen von virtuellen Systemen. Nähere
Informationen entnehmen Sie bitte dem Support-Artikel
www.sophos.com/de-de/support/knowledgebase/110507.aspx.
3Sophos Anti-Virus für VMware vShield
2 Informationen zu Sophos Anti-Virus für VMware vShield
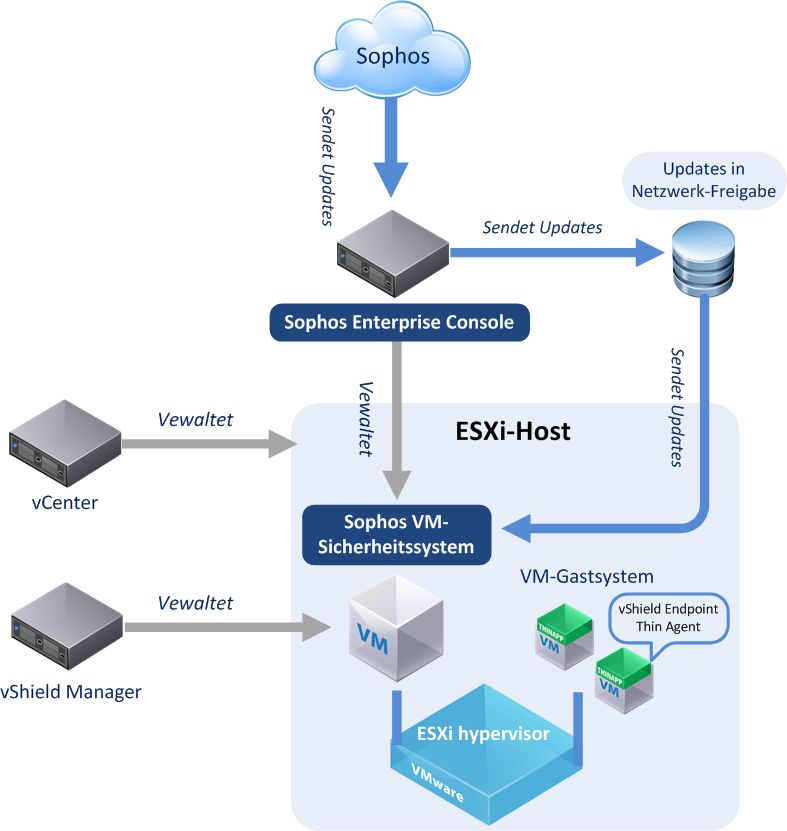
Bei Sophos Anti-Virus für VMware vShield handelt es sich um ein virtuelles Sicherheitssystem
(VM – Virtual Machine). Verfahren Sie zur Einrichtung wie folgt:
■ Das VM-Sicherheitssystem läuft auf Ihrem VMware ESXi-Host und kann so die
VM-Gastsysteme auf dem Host schützen.
■ Sophos Enterprise Console wird auf einem anderen Computer ausgeführt, um die
VM-Sicherheitssystem upzudaten und zu schützen.
Welche VM-Gastsysteme können geschützt werden?
Das Sophos VM-Sicherheitssystem kann VM-Gastsysteme mit Windows-Betriebssystemen
schützen. Details dazu finden Sie in Voraussetzungen des VM-Gastsystems (Seite 9).
4Startup-Anleitung
Wie funktionieren Scans?
Wenn über ein VM-Gastsystem versucht wird, auf eine Datei zuzugreifen, passiert Folgendes:
■ Ein auf dem virtuellen System ausgeführter vShield Endpoint Thin Agent benachrichtigt
das Sophos VM-Sicherheitssystem.
■ Das VM-Sicherheitssystem scannt die Datei, wenn die Datei geändert oder seit dem letzten
Scan der Datei ein Update durchgeführt wurde.
■ Wenn das VM-Sicherheitssystem einen Threat erkennt, wird der Zugriff auf die Datei
verweigert, und das VM-Sicherheitssystem sendet einen Alert an Enterprise Console.
Das VM-Sicherheitssystem kann zudem einen vollständigen Scan aller VM-Gastsysteme
durchführen. Wenn dies der Fall ist:
■ Das VM-Sicherheitssystem legt einen Zeitplan für Scans fest, um sicherzustellen, dass der
ESXi-Host nicht zu sehr ausgelastet wird.
■ Wenn das VM-Sicherheitssystem einen Threat erkennt, wird ein Alert an Enterprise Console
gesendet.
Hinweis: Bei dem VM-Sicherheitssystem handelt es sich um eine virtuelle Linux-Appliance,
auf der Scans mit Sophos Anti-Virus für Linux durchgeführt werden. Sophos Anti-Virus für
Linux und somit auch das VM-Sicherheitssystem können Threats auf VM-Gastsystemen mit
Windows erkennen.
Wie wird das VM-Sicherheitssystem verwaltet?
In Enterprise Console wird der Status des VM-Sicherheitssystems angezeigt. Daraus geht
hervor, ob sich das System auf dem aktuellen Stand befindet und ob Threats erkannt wurden.
Enterprise Console ermöglicht zudem die Konfiguration von Scans über Richtlinien.
Anweisungen zum Umgang mit Threats
In Abhängigkeit von dem erkannten Threat und dem verursachten Schaden bieten sich die
folgenden Optionen:
■ Löschen Sie das betroffene VM-Gastsystem und klonen Sie es erneut über das
Vorlagenimage.
■ Stellen Sie auf dem betroffenen VM-Gastsystem den letzten bekanntermaßen threatfreien
Snapshot wieder her.
■ Nutzen Sie das kostenlose Sophos Virus Removal Tool.
■ Verwenden Sie Sophos Endpoint Security and Control für Windows.
Wie wird das VM-Sicherheitssystem upgedatet?
Das VM-Sicherheitssystem wird von Enterprise Console auf dem aktuellen Stand gehalten.
Enterprise Console lädt die aktuellen Threat-Daten, die aktuelle Version der Threat Detection
Engine sowie sonstige Software-Updates von Sophos herunter und legt sie in einer
Netzwerkfreigabe ab. Das VM-Sicherheitssystem ruft Updates automatisch von dort aus ab.
Wenn Sophos eine neue Version des VM-Sicherheitssystems freigibt, so können Sie das Upgrade
wie im Sophos Anti-Virus for VMware vShield Upgrade guide beschrieben durchführen.
5Sophos Anti-Virus für VMware vShield
3 Hauptschritte der Installation
Die Installation setzt sich aus folgenden Schritten zusammen, die in den folgenden Abschnitten
erläutert werden:
■ Überprüfen der Systemvoraussetzungen.
■ Überprüfen möglicher inkompatibler Antivirus-Produkte.
■ Installieren der erforderlichen Komponenten für Sophos.
■ Erstellen eines Satzes von Zertifikatsdateien.
■ Installieren des Sophos VM-Sicherheitssystems.
■ Installieren des vShield Endpoint Thin Agents (sofern noch nicht installiert).
■ Überprüfen, ob das VM-Sicherheitssystem funktioniert.
6Startup-Anleitung
4 Überprüfen der Systemanforderungen
Dieser Abschnitt bietet eine Übersicht über die Systemvoraussetzungen und Sie erfahren, wie
Sie sicherstellen können, dass die Systemvoraussetzungen erfüllt werden.
Zudem erfahren Sie, welche Informationen (z.B. Computerdetails) Sie jetzt bereits
zusammentragen sollten, damit Sie bei der Installation des VM-Sicherheitssystems darauf
zurückgreifen können.
Folgendes wird abgedeckt:
■ Netzwerkanforderungen
■ VMware-Voraussetzungen
■ Voraussetzungen des VM-Gastsystems
■ Erforderliche Sophos Komponenten (Sophos Software, die vor der Installation des Sophos
VM-Sicherheitssystems erforderlich ist).
4.1 Netzwerkanforderungen
Ihr Netzwerk muss über einen DHCP-Server verfügen. Der Server weist dem Sophos
VM-Sicherheitssystem eine Netzwerkadresse zu, damit dieses dem Netzwerk beitreten kann.
4.2 VMware-Voraussetzungen
In diesem Abschnitt finden Sie die erforderliche VMware-Software.
Wir empfehlen Ihnen, vor dem Starten diese VMware-Artikel aus der Wissensdatenbank zu
lesen.
■ Installing vCloud Networking and Security 5.1.x best practices
■ Guest operating systems that are supported for vShield Endpoint Thin Agent
Hinweise:
Der Host, auf dem das Sophos VM-Sicherheitssystem ausgeführt wird, muss die im vShield
Quick Start Guide, der unter http://www.vmware.com/support/pubs/vsz_pubs.htm zum
Download bereit steht, aufgeführten Anforderungen erfüllen.
Das Sophos VM-Sicherheitssystem reserviert Arbeitsspeicher. Hohe Verfügbarkeits- und
Lastenausgleichs-Systeme treffen eine automatische Auswahl, basierend auf
Ressourcenreservierung, für die VMs in Ihrer VMware-Umgebung; diese Auswahl kann sich
nach der Installation des VM-Sicherheitssystems ändern. Entfernen Sie die
Arbeitsspeicher-Reservierung des VM-Sicherheitssystems nicht.
7Sophos Anti-Virus für VMware vShield
Software Version Hinweise
vCenter Version 5.1 und höher Sie benötigen außerdem:
Die Netzwerkadresse.
Ein Administratorkonto.
Informationen zu den
erforderlichen
Berechtigungen entnehmen
Sie bitte dem Abschnitt
„Anhang:
vCenter-Administratorkonto
(Seite 40)“
Ein schreibgeschütztes
Konto. Hierbei muss es sich
um einen lokalen oder
Domänenbenutzer handeln.
Bei lokalen Benutzernamen
muss auf Groß- und
Kleinschreibung geachtet
werden.
vSphere Client Version 5.1 und höher
VMware ESXi Version 5.1 und höher
Muss auf jedem Host installiert werden, auf
dem das Sophos VM-Sicherheitssystem
ausgeführt wird.
vShield Manager Version 5.1 und höher Sie benötigen außerdem:
So überprüfen Sie, ob die Komponente Die Netzwerkadresse.
installiert ist:
Ein vShield-Administrator-
1. Starten Sie vSphere Client neu. oder Enterprise
2. Klicken Sie im vSphere Client auf den Administrator-Konto.
ESXi-Host, auf dem das
VM-Sicherheitssystem installiert werden
soll.
3. Überprüfen Sie, ob die Registerkarte
vShield vorhanden ist.
vShield Endpoint Version 5.1 und höher
Muss auf jedem ESXi-Host installiert werden,
auf dem das Sophos VM-Sicherheitssystem
ausgeführt wird.
So überprüfen Sie, ob die Komponente
installiert ist:
1. Klicken Sie im vSphere Client auf den
ESXi-Host, auf dem das
VM-Sicherheitssystem installiert werden
soll.
8Startup-Anleitung
Software Version Hinweise
2. Wenn auf der Registerkarte vShield auf
der Seite General (Allgemein) der Eintrag
vShield Endpoint in der Spalte Installed
(Installiert) als Version 5.1.0 ausgewiesen
wird, ist die korrekte Version von vShield
Endpoint installiert. Klicken Sie
andernfalls auf Installieren.
vShield Endpoint Thin Muss auf allen zu schützenden Unterstützt nur
Agent VM-Gastsystemen installiert werden. Windows-Betriebssysteme.
So überprüfen, ob die Komponente installiert Dies ist Teil der
ist: VMware-Tools und kann
automatisch upgegradet
1. Klicken Sie im vSphere Client auf den werden.
ESXi-Host, auf dem das
VM-Sicherheitssystem installiert werden Hinweis: In der Anleitung
soll. finden Sie Anweisungen zur
2. Stellen Sie sicher, dass die zu Installation des Thin
überprüfenden VM-Gastsysteme Agents.
eingeschaltet sind.
3. Suchen Sie auf der Registerkarte vShield
auf der Seite Endpoint nach dem
VM-Gastsystem in der Computerliste
(wird als „vm“ angezeigt).
4. Überprüfen Sie, ob unter Description
„Thin Agent enabled“ angezeigt wird.
4.3 Voraussetzungen des VM-Gastsystems
Das Sophos VM-Sicherheitssystem kann VM-Gastsysteme mit folgenden Betriebssystemen
schützen:
■ Windows 7 (32- und 64-Bit)
■ Windows Server 2008 R2 (64-Bit)
■ Windows Server 2008 (32- und 64-Bit)
■ Windows Vista (32-Bit)
■ Windows Server 2003 R2 (32- und 64-Bit)
■ Windows Server 2003 (32- und 64-Bit)
■ Windows XP (32-Bit)
9Sophos Anti-Virus für VMware vShield
4.4 Erforderliche Sophos Komponenten
Sie benötigen die folgende Sophos Software, bevor Sie das Sophos VM-Sicherheitssystem
installieren und nutzen können. Wenn Sie nicht über diese Software verfügen, befolgen Sie
die Anweisungen im Abschnitt Installation der erforderlichen Sophos Komponenten (Seite 12).
Hinweis: Stellen Sie sicher, dass Sophos Anti-Virus für Windows (in Sophos Endpoint Security
and Control enthalten) nicht auf VM-Gastsystemen installiert ist, die Sie mit dem Sophos
VM-Sicherheitssystem schützen möchten. So können Sie potenzielle Konflikte durch die
Verwendung von zwei Virenschutzprodukten auf dem gleichen Computer umgehen.
Software Version Hinweise
Sophos Enterprise Version 5.1 oder höher.
Console
Netzwerkfreigabe zu Version 9.2 oder höher. Sie müssen den Standort der
Sophos Anti-Virus für Netzwerkfreigabe kennen.
Auf dem VM-Sicherheitssystem kommt
Linux
Sophos Anti-Virus für Linux zum Schutz 1. Klicken Sie in Enterprise
der VM-Gastsysteme zum Einsatz (Sophos Console, im Menü
Anti-Virus für Linux kann Ansicht auf
Windows-Threats erkennen). Bootstrap-Verzeichnisse.
Das VM-Sicherheitssystem installiert dieses 2. Notieren Sie sich die
für Sie. Sie benötigen jedoch eine Adresse der
Netzwerkfreigabe, in der Enterprise Netzwerkfreigabe zu
Console Dateien und Updates für Sophos Sophos Anti-Virus für
Anti-Virus ablegt. Linux, Version 9.2.
10Startup-Anleitung
5 Überprüfung auf inkompatible Antivirus-Produkte
Sie können Sophos Anti-Virus für vShield nicht zum Schutz von VM-Gastsystemen, die andere
Antivirus-Produkte verwenden, einsetzen. Dies liegt daran, dass Dateien ansonsten mehrfach
gescannt würden (aufgrund des VMware vShield-Designs).
Diese Beschränkung gilt für VMs, die andere Antivirus-Produkte von Sophos oder von anderen
Anbietern verwenden. Sie gilt auch in Verbindung mit Sophos-Gateway oder Server-Produkten,
die eine Antivirus-Komponente beinhalten oder benötigen. Sie können daher VM-Gastsysteme
nicht schützen, die folgende Produkte verwenden:
■ Sophos Endpoint Security and Control für Windows (schließt Sophos-Virus für Windows
ein).
■ PureMessage für Microsoft Exchange
■ PureMessage für Lotus Domino
■ Sophos für Microsoft SharePoint
■ Sophos Anti-Virus für NetApp
■ Jede Drittanbieter-Software, die SAVi integriert
11Sophos Anti-Virus für VMware vShield
6 Installation der erforderlichen Sophos Komponenten
Vor der Installation des Sophos VM-Sicherheitssystems sollten Sie folgende vorbereitende
Schritte durchführen:
■ Installieren von Sophos Enterprise Console (sofern noch nicht vorhanden). Hiermit laden
Sie Schutzsoftware herunter und verwalten Sie die zu schützenden VM-Systeme.
■ Erstellen einer Netzwerkfreigabe zu Sophos Anti-Virus für Linux. Die Freigabe dient dazu,
das VM-Sicherheitssystem auf dem neuesten Stand zu halten. Das liegt daran, dass das
VM-Sicherheitssystem unter Linux läuft und darauf Sophos Anti-Virus für Linux zum
Scannen nach Threats ausgeführt wird.
Hinweis: Sophos Anti-Virus für Linux kann Threats auf VM-Gastsystemen mit
Windows-Betriebssystemen erkennen.
6.1 Installation von Enterprise Console
Wenn Sie Enterprise Console bereits installiert haben, fahren Sie mit den Anweisungen im
Abschnitt Erstellen einer Sophos Anti-Virus Freigabe (Seite 12) fort.
Sie sollten Enterprise Console auf einem Windows Computer installieren, der sich im gleichen
Netzwerk wie das VM-Sicherheitssystem befindet.
Befolgen Sie die Anweisungen der Schnellstart-Anleitung zu Enterprise Console. Stellen Sie bei
der Auswahl von Schutzsoftware sicher, dass Sie Linux auswählen.
Wenn Sie den Download-Assistenten für Sicherheitssoftware ausgeführt haben, geschieht
Folgendes:
■ Die erforderliche Version von Sophos Anti-Virus für Linux wird heruntergeladen.
■ Eine Netzwerkfreigabe für Sophos Anti-Virus wird erstellt. Sie können über das bei der
Installation von Enterprise Console angegebene „Update Manager“-Konto auf die Freigabe
zugreifen.
Wenn Sie die Downloads manuell eingerichtet haben, wählen Sie Version 9.1.2 aus (Sie können
die Option Latest (aktuell) oder Recommended (empfohlen) auswählen.
6.2 Erstellen einer Sophos Anti-Virus Freigabe
Wenn Sie bereits eine Netzwerkfreigabe für Sophos Anti-Virus für Linux, Version 9.2, erstellt
haben, können Sie diesen Schritt überspringen und mit den Anweisungen im Abschnitt
„Überprüfen des Zugriffs auf die Sophos Anti-Virus Freigabe (Seite 13)“ fortfahren.
In Enterprise Console:
1. Klicken Sie in Enterprise Console, im Menü Ansicht auf Update Manager.
12Startup-Anleitung
2. Setzen Sie ein "Abonnement" für Sophos Anti-Virus for Linux auf:
a) Klicken Sie oben im Bereich Software Subscriptions auf Add.
b) Geben Sie im Dialogfeld Software Subscription einen Namen in das Textfeld
Subscription name ein.
c) In der LIste der Plattformen wählen Sie Linux und im Versionsfeld die gewünschte
Version.
In der Regel bietet sich die Option empfohlene Version an, da so sichergestellt wird,
dass Software automatisch auf dem neuesten Stand gehalten wird.
d) Klicken Sie auf OK.
3. Weisen Sie dem Update Manager dieses Abonnement zu:
a) Wählen Sie im Fenster Update Manager den Update Manager, der auf diesem Server
installiert wurde. Rechtsklicken Sie darauf und wählen Sie aus dem Kontextmenü die
Option Konfiguration öffnen/ändern.
b) Stellen Sie sicher, ob im Dialogfeld Configure update manager im Reiter Subscriptions
das neue Abonnement in der Subscribed to-Liste aufgeführt ist.
c) Klicken Sie auf OK.
Fahren Sie jetzt mit dem nächsten Abschnitt fort.
6.3 Prüfen des Zugangs auf die Sophos Anti-Virus Freigabe
Sie müssen die Sophos Anti-Virus Freigabe auffinden und sicherstellen, dass Sie mit gültigen
Zugangsdaten oder über ein Gastkonto darauf zugreifen können.
Hinweis: Sofern Sie nichts anderes festgelegt haben, wird über das im Zuge der Installation
von Enterprise Console eingerichtete Benutzerkonto auf die Sophos Anti-Virus Freigabe
zugegriffen. Es wird dort als „Update Manager“-Konto bezeichnet. Die meisten Kunden nennen
es „SophosUpdateMgr“.
1. Klicken Sie in Enterprise Console, im Menü Ansicht auf Bootstrap-Verzeichnisse.
Eine Verzeichnisliste wird angezeigt.
2. Suchen Sie das Verzeichnis zu Sophos Anti-Virus für Linux und notieren Sie es sich. Sie
benötigen diese Informationen bei der Installation des Sophos VM-Sicherheitssystems.
Wenn Sie eine benutzerdefinierte Installation von Enterprise Console durchgeführt oder eine
zusätzliche Netzwerkfreigabe für Updates des VM-Sicherheitssystems erstellt haben, beachten
Sie bitte Folgendes:
■ Wenn Zugangsdaten erforderlich sind, müssen Sie diese nach der Installation des
VM-Sicherheitssystems speichern. Es empfehlen sich Zugangsdaten mit Schreibzugriff.
■ Wenn sich die Netzwerkfreigabe auf einem anderen Computer als Enterprise Console (oder
die Update Manager-Komponente von Enterprise Console befindet), stellen Sie sicher,
dass mit einem Konto mit Schreibzugriff ebenfalls darauf zugegriffen werden kann.
13Sophos Anti-Virus für VMware vShield
7 Erstellen eines Satzes von Zertifikatsdateien
Während der Installation wird das Sophos VM-Sicherheitssystem die folgernden Server
kontaktieren und deren SSL-Zertifikate überprüfen:
■ Den vCenter server.
■ Den vShield Manager server.
■ Den ESXi-Host, auf dem Sie das VM-Sicherheitssystem installieren.
Diese Überprüfung stellt sicher, dass die Kommunikation mit diesen Servern sicher ist.
Um diese Überprüfung durchzuführen, benötigt das VM-Sicherheitssystem einen Satz an
Stammzertifikaten. Falls Sie diese Stammzertifikate noch nicht haben, folgen Sie den
Anweisungen unten.
Hinweis: Sie können den Installer so konfigurieren, dass er die Zertifikatsüberprüfung umgeht.
Falls Sie dies beabsichtigen, so brauchen Sie die Zertifikatsdateien nicht zu erstellen.
7.1 Sicherheitszertifikate abrufen
Führen Sie die folgenden Schritte für jedes vCenter, vShield Manager und jeden ESX-Server
aus, den Sie verwenden.
Die Schritte hängen vom eingesetzten Browser ab.
Zertifikate mit Chrome abrufen
1. Gehen Sie zu https://.
Hinweis: Werden Sicherheitswarnungen angezeigt, so akzeptieren Sie diese und fahren
Sie fort.
2. Klicken Sie auf das Vorhängeschloss-Symbol links von Address.
3. Klicken Sie auf den Link Certification information.
4. Wählen Sie Copy to File im Reiter Details und klicken Sie auf Next.
5. Wählen Sie aus der Liste Base-64 encoded X.509 (.CER) und klicken Sie auf Next.
6. Wählen Sie den Dateinamen und sichern Sie das Zertifikat als .cer.
Klicken Sie Next > Finish.
Fahren Sie mit Eine kombinierte Zertifikatsdatei erstellen (Seite 15) fort.
Zertifikate mit Internet Explorer 9 abrufen
1. Gehen Sie zu https://.
Hinweis: Werden Sicherheitswarnungen angezeigt, so akzeptieren Sie diese und fahren
Sie fort.
2. Klicken Sie auf das Schildsymbol rechts neben Address.
3. Klicken Sie auf View certificates.
4. Wählen Sie Copy to File im Reiter Details und klicken Sie auf Next.
14Startup-Anleitung
5. Wählen Sie aus der Liste Base-64 encoded X.509 (.CER) und klicken Sie auf Next.
6. Wählen Sie den Dateinamen und sichern Sie das Zertifikat als .cer.
Klicken Sie Next > Finish.
Fahren Sie mit Eine kombinierte Zertifikatsdatei erstellen (Seite 15) fort.
Zertifikate mit Firefox abrufen
1. Gehen Sie zu https://.
Hinweis: Werden Sicherheitswarnungen angezeigt, so akzeptieren Sie diese und fahren
Sie fort.
2. Klicken Sie auf das Vorhängeschloss-Symbol links von Address.
3. Klicken Sie auf More information... > View Certificate.
4. Klicken Sie auf Export.. im Reiter Details und sichern Sie das Zertifikat in einer Datei mit
dem Namen .pem
Fahren Sie mit Eine kombinierte Zertifikatsdatei erstellen (Seite 15) fort.
7.2 Eine kombinierte Zertifikatsdatei erstellen
Um eine kombinierte Zertifikatsdatei zu erstellen, gehen Sie wie folgt vor: Die Schritte hängen
vom eingesetzten Betriebssystem ab.
Hinweis: In den folgenden Beispielen verwenden wir die Dateiendung .cer für die
Zertifikatsdateien. Je nach eingesetztem Browser zum Abrufen der Zertifikate können auch
weitere Endungen wie .pem verwendet werden.
Wenn Sie Linux verwenden
Führen Sie diesen Befehl für jede der erstellten Zertifikatsdateien aus:
cat .cer >> certificates.pem
Stellen Sie sicher, dass die kombinierte Zertifikatsdatei an einem Speicherort liegt, zu dem das
Sophos VM-Sicherheitssystem Zugriff hat.
Wenn Sie Windows verwenden
Wenn Sie Windows verwenden (oder keinen Linux-Terminal verwenden wollen):
1. Erstellen Sie in einem Texteditor eine neue Datei mit dem Namen certificates.pem.
2. Öffnen Sie jede zuvor erstellte Datei .cer in einem Texteditor und
kopieren Sie deren gesamten Inhalt in die Datei certificates.pem (inklusive der Zeilen
"---BEGIN CERTIFICATE--" und "--END CERTIFICATE---").
Hinweis: Stellen Sie sicher, dass sich keine Leerzeichen zwischen den Zertifikatsdetails
befinden und dass die Datei in ANSI codiert ist (nicht UTF-8).
3. Speichern Sie die Datei certificates.pem.
Stellen Sie sicher, dass die kombinierte Zertifikatsdatei an einem Speicherort liegt, zu dem das
Sophos VM-Sicherheitssystem Zugriff hat.
15Sophos Anti-Virus für VMware vShield
8 Installieren des Sophos VM-Sicherheitssystems
Die Installation des Sophos VM-Sicherheitssystems umfasst die folgenden Schritte.
■ Herunterladen des Installers.
■ Erstellen einer Konfigurationsdatei.
■ Überprüfen, ob Sie über die erforderlichen Kennwörter verfügen.
■ Stellen Sie sicher, dass die Systeme synchronisiert sind.
■ Installieren des VM-Sicherheitssystems.
■ Einrichten von Sophos Enterprise Console zur Verwaltung des Sophos
VM-Sicherheitssystems.
Schauen Sie bei Problemen in Troubleshoot installation of the security VM (Seite 23) nach.
Hinweis: Der Installer reserviert Speicher für die VM-Sicherheitssoftware. Hohe
Verfügbarkeits- und Lastenausgleichs-Systeme treffen eine automatische Auswahl, basierend
auf Ressourcenreservierung, für die VMs in Ihrer VMware-Umgebung; diese Auswahl kann
sich nach der Installation des VM-Sicherheitssystems ändern. Entfernen Sie die
Arbeitsspeicher-Reservierung des VM-Sicherheitssystems nicht.
8.1 Herunterladen des Installers
Bei den folgenden Schritten wird davon ausgegangen, dass Sie über ein MySophos-Konto
verfügen, das Ihrer Lizenz zugewiesen wurde. Die Anweisungen im Support-Artikel
www.sophos.com/de-de/support/knowledgebase/111195.aspx können Ihnen hierbei behilflich
sein.
Hinweis: Sie können den Installer auf einen beliebigen Computer herunterladen und auf den
Computer kopieren, auf dem Sie ihn benötigen.
Verfahren Sie zum Herunterladen des Installers wie folgt:
1. Rufen Sie www.sophos.com/de-de/support/downloads auf.
2. Geben Sie Ihre MySophos-Zugangsdaten ein.
Eine Website mit Ihrer Lizenz bzw. Ihren Lizenzen wird angezeigt.
3. Suchen und laden Sie Sophos Anti-Virus für VMware vShield herunter.
Bei dem Download handelt es sich um einen Entpacker, der den Installer und weitere
Dateien (wie etwa die Konfigurationsdatei zur Angabe der Installationseinstellungen)
umfasst.
4. Stellen Sie sicher, dass sich der Installer-Download auf einem Windows-Computer mit
Zugriff auf vCenter und vShield Manager befindet. Der Installer unterstützt derzeit keine
Proxyserver. Die Installation/Deinstallation von VM-Sicherheitssystemen muss also auf
dem lokalen Netzwerk erfolgen.
Hinweis: Dieser Computer wird nicht zur Verwaltung oder zum Schutz des
VM-Sicherheitssystems oder der VM-Gastsysteme nach der Installation verwendet.
16Startup-Anleitung
5. Doppelklicken Sie auf den Installer-Download, um die Dateien in ein neues Verzeichnis
zu extrahieren. Standardmäßig lautet das Verzeichnis für Version 1 des
VM-Sicherheitssystems C:\ssvms_1_x.
8.2 Erstellen einer Konfigurationsdatei
Vor der Installation müssen Sie eine Konfigurationsdatei mit den Einstellungen des Installers
erstellen.
1. Rufen Sie auf dem Computer, auf den Sie die Dateien vom Installer-Download extrahiert
haben, das Verzeichnis C:\ssvms_1_x (wobei 1.x die Produkt-Versionsnummer ist) auf.
2. Öffnen Sie die Beispiel-Konfigurationsdatei example_ssvmtool_deploy.config in einem
Texteditor.
Die Datei enthält Beispiel-Argumente, die an den Installer weitergegeben werden.
17Sophos Anti-Virus für VMware vShield
3. Ersetzen Sie die Beispiel-Argumente durch die entsprechenden Argumente für Ihr System.
Die Optionen werden in der Tabelle ausführlich beschrieben.
Option Beschreibung
--esxi-host Der vollständige vCenter-Bestandsname des ESXi-Hosts, den
das VM-Sicherheitssystem schützt.
Geben Sie den Namen genau so an, wie er in der Bestandsliste
der Hosts und Cluster angezeigt wird. Bei dem Namen muss auf
Groß- und Kleinschreibung geachtet werden.
Hinweis: Hierbei handelt es sich nicht um den DNS-Namen
oder die IP-Adresse des Computers.
--datastore Der Anzeigename des Datenspeichers, in dem das
VM-Sicherheitssystem installiert wird, und auf das der ESXi-Host
Zugriff hat. So finden Sie diesen Namen in vSphere Client:
1. Klicken Sie im linken Fensterbereich auf den ESXi-Host.
2. Wählen Sie auf der Registerkarte Konfiguration im Listenfeld
Hardware die Option Speicher.
3. Suchen Sie in der Ansicht Datenspeicher nach dem Namen
des Datenspeichers in der Identifizierung.
Hinweis: Das VM-Sicherheitssystem schützt alle
VM-Gastsysteme auf dem ESXi-Host, auf denen der vShield
Endpoint Thin Agent installiert ist, selbst wenn ihre Vorlagen in
verschiedenen Datenspeichern gespeichert wurden.
--svm-name Der Name, den Sie für das VM-Sicherheitssystem verwenden
möchten. Dieser Name wird im vCenter-Bestand angezeigt.
--network-name Der vollqualifzierte DNS-Hostname (einschließlich Domäne)
für das VM-Sicherheitssystem.
--network-label Das VM-Sicherheitssystem muss eine Verbindung zu einer
Portgruppe für virtuelle Systeme herstellen, um mit Enterprise
Console kommunizieren zu können. Standardmäßig wird die
Verbindung zur Portgruppe mit der Netzwerkbezeichnung „VM
Netzwerk“ hergestellt. Wird eine Verbindung zu einer Portgruppe
mit einer anderen Netzwerk-Bezeichnung benötigt, so stellen
Sie diese Option auf die entsprechende Bezeichnung. Zum
Beispiel:
--network-label=example_network_label
--cid Die Adresse der Netzwerkfreigabe zu Sophos Anti-Virus für
Linux. Geben Sie eine der folgenden Optionen an:
■ UNC-Pfad (einschließlich vollqualifiziertem
DNS-Hostnamen)
■ Webadresse (wenn sich die Freigabe auf einem Webserver
befindet)
18Startup-Anleitung
Option Beschreibung
--cid-user Benutzername für den Zugriff auf die Netzwerkfreigabe zu
Sophos Anti-Virus für Linux.
Sie (oder ein anderer Administrator) richten dieses
Benutzerkonto bei der Installation von Enterprise Console ein.
Es wird dort als „Update Manager“-Konto bezeichnet. Die
meisten Kunden nennen es „SophosUpdateMgr“.
Hinweis:
■ Wenn Sie einen Domänenbenutzer angeben, müssen Sie den
Domänennamen in folgender Form angeben:
--cid-user=\.
■ Beim Ausführen des Installers werden Sie zur Angabe des
Kennworts aufgefordert.
■ Die Zugangsdaten werden auf dem VM-Sicherheitssystem
gespeichert.
--vc-address Die Adresse von vCenter. Geben Sie eine der folgenden Optionen
an:
■ IP-Adresse
■ Vollqualifizierter DNS-Hostname (einschließlich Domäne)
--vc-admin Benutzername des vCenter-Administrators, um die Installation
zu ermöglichen. Beim Ausführen des Installers werden Sie zur
Angabe des Kennworts aufgefordert. Die Zugangsdaten werden
nicht nach der Installation gespeichert.
Hinweis: Der Name sollte in der gleichen Form vorliegen, wie
Sie ihn bei der Anmeldung bei vCenter mit vSphere Client
angeben, d.h. mit oder ohne Domänenerweiterung und mit der
gleichen Groß- und Kleinschreibung.
--vc-ro-user Der Benutzername des vCenter-Kontos mit Lesezugriff zum
Abfragen von Informationen aus vCenter beim Betrieb des
VM-Sicherheitssystems. Sie können entweder einen Domänen-
oder einen lokalen Benutzernamen (zu vCenter) verwenden.
Beim Ausführen des Installers werden Sie zur Angabe des
Kennworts aufgefordert. Die Zugangsdaten werden auf dem
VM-Sicherheitssystem gespeichert.
Hinweis: Der Name sollte in der gleichen Form vorliegen, wie
Sie ihn bei der Anmeldung bei vCenter mit vSphere Client
angeben, d.h. mit oder ohne Domänenerweiterung und mit der
gleichen Groß- und Kleinschreibung.
Hinweis: Der Installer prüft nicht, ob es sich um Zugangsdaten
mit Lesezugriff handelt.
19Sophos Anti-Virus für VMware vShield
Option Beschreibung
--vs-address Die Adresse des vShield Manager-VMs. Geben Sie eine der
folgenden Optionen an:
■ IP-Adresse
■ Vollqualifizierter DNS-Hostname (einschließlich Domäne)
--vs-admin Der Benutzername des vShield-Administrators für die Installation
und Registrierung mit vShield Manager. Beim Ausführen des
Installers werden Sie zur Angabe des Kennworts aufgefordert.
Die Zugangsdaten werden nicht nach der Installation gespeichert.
Hinweis: Der Name sollte in der gleichen Form vorliegen, wie
Sie ihn bei der Anmeldung an der Weboberfläche von vShield
Manager angeben, d.h. mit oder ohne Domänenerweiterung und
mit der gleichen Groß- und Kleinschreibung.
--ca-certs Die kombinierte Zertifikatsdatei, die das VM-Sicherheitssystem
benötigt, um SSL-Zertifikate für vCenter, vShield Manager und
ESXi-Server zu validieren.
Hinweis: Wenn Sie die Option jedoch erfahren möchten, ziehen
Sie den Abschnitt Anhang: Zusätzliche Installationsoptionen (Seite
39) zu Rate.Anhang: Zusätzliche Installationsoptionen (Seite 39)
--timezone Die Zeitzoneneinstellung, die das VM-Sicherheitssystem
verwendet, um Scans festzulegen. Voreingestellte
Standard-Zeitzone ist UTC.
Wenn nötig, können Sie die Zeitzone auf dieselbe Zeitzone
einstellen, zu der Ihre VMware-Infrastruktur gehört. Sie müssen
eine Zeitzone angeben, die im "posix"-Standard für
UNIX-Rechner existiert: Sie können eine Liste dieser Zeitzonen
in der Datei appliance/timezones.txt einsehen, die im selben
Verzeichnis wie die Installationsdateien extrahiert sind.
Hinweis: Ist Ihr ESXi-Host so konfiguriert, dass er eine lokale
Zeit anstelle der UTC-Zeit verwendet, sollten Sie das
-timezone-Argument nicht verwenden. Das
VM-Sicherheitssystem wird die ESXi-Host-Zeit für die
Ausführung der Scans verwenden.
Es sind weitere Optionen zur Eingabe von Kennwörtern vorhanden. Sie müssen diese
Optionen nicht verwenden, da Sie zu einem späteren Zeitpunkt vom Installer zur Eingabe
von Kennwörtern aufgefordert werden. Wenn Sie jedoch mehrere Installationen
durchführen, wollen Sie eventuell diese benutzerfreundlichen Optionen verwenden. Weitere
Informationen finden Sie unter Anhang: Zusätzliche Installationsoptionen (Seite 39).
4. Speichern Sie die Datei unter einem anderen Namen, z.B. ssvmtool_deploy.config, und
schließen Sie sie.
20Startup-Anleitung
8.3 Überprüfen, ob Sie über die erforderlichen Kennwörter verfügen
Bei der Ausführung des Installers des VM-Sicherheitssystems werden Sie zur Angabe von
Kennwörtern aufgefordert. Stellen Sie sicher, dass Sie die Kennwörter für die folgenden Konten
zur Hand haben:
■ Das Konto für den Zugriff auf die Netzwerkfreigabe zu Sophos Anti-Virus für Linux.
■ Das vCenter-Administratorkonto.
■ Das vCenter-Konto mit Lesezugriff zum Abfragen von Informationen aus vCenter beim
Betrieb des VM-Sicherheitssystems.
■ Das vShield-Administratorkonto.
8.4 Stellen Sie sicher, dass die Systeme synchronisiert sind
Sie müssen sicherstellen, dass die Zeit auf dem Enterprise Console-Server und auf dem
ESXi-Host, auf dem Sie die VM-Sicherheitssoftware installieren, synchronisiert ist
Sie können dazu die NTP (Network Time Protocol) -Synchronisation für jeden vCenter-Server
oder jeden Host verwenden.
: Wird die Zeit nicht synchronisiert, so können Sie zwar das VM-Sicherheitsystem installieren;
Sie können es jedoch nicht von der Enterprise Console aus verwalten.
8.5 Installieren des VM-Sicherheitssystems
So installieren Sie das VM-Sicherheitssystem:
1. Führen Sie im Befehlszeilenfenster den Installer des VM-Sicherheitssystems aus und
verwenden Sie dabei die Konfigurationsdatei mit dem von Ihnen vergebenen Namen.
Beispiel:
ssvmtool @ssvmtool_deploy.config
Das Zeichen @ wird im Befehl benötigt. Es ruft das ssvmtool auf, die Konfigurationsdatei
zu lesen und die dortigen Einstellungen zu verwenden.
2. Der Installer fordert Sie zur Angabe von Kennwörtern auf, die Sie ggf. noch nicht angegeben
haben. Sie werden auch zur Erstellung eines neuen Support-Kennworts aufgefordert:
■ Sie können das Sicherheitskennwort wiederverwenden, das Sie in der vorangegangenen
Installation erstellt haben, oder ein neues Kennwort anlegen.
■ Das Kennwort wird vom technischen Support für den Fall verwendet, dass
Support-Mitarbeiter zur Behebung von Installationsproblemen remote auf Ihr System
zugreifen müssen. Sie stellen damit eine Verbindung zum VM-Sicherheitssystem her,
um Protokolle abzurufen. Sie können die Protokolle vor dem Senden an Sophos
nochmals überprüfen. Wenn Sie sich später nicht mehr an das Kennwort erinnern,
erschwert dies dem technischen Support die Behebung von Installationsfehlern.
21Sophos Anti-Virus für VMware vShield
■ Die folgenden Zeichen sind für das Kennwort für den technischen Support zulässig:
abcdefghijklmnopqrstuvwxyz ABCDEFGHIJKLMNOPQRSTUVWXYZ 0123456789
!"#$&'()*+,-./:;=?@[ ]^_`{}~ . Sie können auch Leerzeichen verwenden:
Das Sophos VM-Sicherheitssystem wurde installiert. Es kann bei der Konfiguration des
VM-Sicherheitssystems zu Verzögerungen kommen, da auf dem VM-Sicherheitssystem ein
vollständiges Update von Sophos Anti-Virus für Linux durchgeführt wird.
Das VM-Sicherheitssystem wird bei Enterprise Console registriert und in der Computergruppe
Nicht zugewiesen abgelegt.
Sie können Enterprise Console jetzt zur Verwaltung des Sophos VM-Sicherheitssystems
einrichten.
Hinweise
■ Wenn Sie den Thin Agent noch nicht auf VM-Gastsystemen installiert haben, wird vSphere
Client das VM-Sicherheitssystem nicht in der Endpoints-Liste im Reiter vShield für den
Gastrechner anzeigen. Dieses Handbuch beschreibt die Installation des Thin Agents.
■ Sie müssen das VM-Sicherheitssystem aus vMotion ausschließen. Damit stellen Sie sicher,
dass das VM-Sicherheitssystem auf dem ESXi_Host für weiteren Schutz erhalten bleibt.
8.6 Einrichten von Sophos Enterprise Console zur Verwaltung des
Sophos VM-Sicherheitssystems
1. Erstellen Sie in Sophos Enterprise Console eine Update-Richtlinie und eine Antiviren- und
HIPS-Richtlinie. Rechtsklicken Sie auf die Richtlinien und wählen Sie Richtlinie
zurücksetzen.
2. Erstellen Sie eine neue Gruppe, in der sich das VM-Sicherheitssystem befinden soll.
3. Weisen Sie die neuen Richtlinien der neuen Gruppe zu.
4. Ziehen Sie das VM-Sicherheitssystem aus der Gruppe Nicht zugewiesen in die in Schritt
2 erwähnte Gruppe.
Hinweise zu Aufgaben nach der Installation und zu Wartungsaufgaben finden Sie im nächsten
Abschnitt.
8.7 Das VM-Sicherheitssystem warten
Dieser Abschnitt gibt Ihnen Hinweise zu Aufgaben nach der Installation und zu
Wartungsaufgaben.
■ Sie müssen das VM-Sicherheitssystem immer dann manuell einschalten, wenn der
ESXi-Host aus der Wartung herausgenommen oder in den Standby-Modus gesetzt
wurde. Schalten Sie manuell ein, bevor Sie die VM-Gastsysteme einschalten, so dass die
VM-Gastsysteme umgehend geschützt sind.
■ Wenn Sie nach der Installation Änderungen an Einstellungen vornehmen möchten, müssen
Sie das VM-Sicherheitssystem mit einer aktualisierten Konfigurationsdatei deinstallieren
und erneut installieren.
22Startup-Anleitung
■ Wenn Sie das VM-Sicherheitssystem deinstallieren wollen, starten Sie das
Installationsprogramm mit einer Konfigurationsdatei zum Entfernen, wie in Abschnitt
Deinstallation dieses Handbuch beschrieben. Sie können das VM-Sicherheitssystem nicht
durch Löschen im vCenter deinstallieren.
8.8 Beheben von Installationsproblemen auf dem
VM-Sicherheitssystem
In der folgenden Tabelle werden vom Installer des VM-Sicherheitssystems angezeigte
Fehlermeldungen aufgelistet und näher erläutert.
Fehlermeldung Erklärung
Too few arguments. Sie haben keine Maßnahme zu ssvmtool (z.B.
„deploy“ oder „remove“) angegeben.
Argument x is required. Das Argument x muss für die aktuelle Maßnahme
angegeben werden.
Cannot find the extracted OVF Der Installer konnte die extrahierte Anwendung
package at x. nicht finden.
Invalid character in SVM name. Das von Ihnen (über das Argument
„--svm-name“) angegebene
VM-Sicherheitssystem enthält ein oder mehr
Zeichen, die von vCenter nicht unterstützt
werden.
There is more than one vCenter Es ist ein oder mehr Datenspeicher mit dem
datastore that matches the target angegebenen Namen in vCenter vorhanden, und
datastore name x. der Installer kennt das korrekte Zielverzeichnis
nicht.
Cannot find the target vCenter Der Datenspeicher wurde nicht in vCenter
datastore x. gefunden.
Uploading the OVF package to Weist auf ein Problem mit der Verbindung
vCenter timed out. zwischen diesem Computer und vCenter hin.
The installation failed because Weist auf ein Problem mit der Verbindung
of network connectivity issues. zwischen diesem Computer und vCenter hin.
Cannot access the specified Die vShield-Adresse konnte nicht aufgelöst
vShield address. werden.
Unexpected HTTP status x was Bei der angegebenen vShield-Adresse handelt es
returned from the specified sich um einen Webserver, wahrscheinlich jedoch
vShield address. nicht um einen vShield-Server.
The HTTP request was invalid but Bei der angegebenen vShield-Adresse handelt es
no vShield error was returned. sich um einen Webserver, wahrscheinlich jedoch
Are you using the correct vShield nicht um einen vShield-Server.
address?
23Sophos Anti-Virus für VMware vShield
Fehlermeldung Erklärung
The vShield version is Bei der angegebenen vShield-Adresse handelt es
incompatible with Sophos sich um einen Webserver, wahrscheinlich jedoch
Anti-Virus, or the vShield nicht um einen vShield-Server.
address is incorrect.
No security VM is registered on Der Installer versucht, ein VM-Sicherheitssystem
the ESXi host. zu entfernen, konnte jedoch auf dem angegebenen
ESXi-Host keines finden.
The configuration stage failed. Bei der Konfiguration ist ein Problem aufgetreten.
Der technische Support von Sophos muss die
Problemursache mit Hilfe des
Konfigurationsprotokolls ermitteln.
Cannot connect to the security VM Der technische Support von Sophos versucht, zu
using the specified support Diagnosezwecken eine Verbindung zum
password. VM-Sicherheitssystem herzustellen, das
angegebene Kennwort stimmt jedoch nicht mit
dem im Zuge der Installation angegebenen
Kennwort überein.
User x does not have permission Das Kennwort des Benutzers, der eine
to connect to vCenter. Verbindung zu vCenter herstellt, ist richtig, der
Benutzer ist zur Herstellung einer Verbindung zu
vCenter jedoch nicht berechtigt.
Invalid character in vCenter Das Kennwort enthält ein Zeichen, das vCenter
credentials. nicht unterstützt, zum Beispiel ¬.
Could not find host x. Der angegebene ESXi-Host ist wahrscheinlich
nicht vorhanden.
An unknown error has occurred. Dies bezieht sich auf einen Fehler in Sophos
Anti-Virus für VMware vShield: Ein beliebiger
Fehler, der nicht von anderen Meldungen erfasst
wird. Wenden Sie sich an das „Technical
Preview“-Support-Team.
Hinweis: Wenn das VM-Sicherheitssystem einen Fehler ausgibt, werden die
Gebrauchsinformationen zum Befehl bisweilen vor der eigentlichen Fehlermeldung angezeigt.
Daher müssen Sie möglicherweise nach unten blättern, um die Fehlermeldung lesen zu können.
Über die Befehlszeilenoption --verbose können Sie beim Ausführen des Installers sämtliche
Fehlerdetails einschließlich Ablaufverfolgung abrufen. Sie müssen dies als erste Option in der
Konfigurationsdatei (noch vor den Aktionsoptionen, wie „Bereitstellung“) eingeben. Dies
sollte vor der Kontaktaufnahme zum Sophos Techniksupport-Team erfolgen.
24Startup-Anleitung
9 Installieren des vShield Endpoint Thin Agent
Wenn Sie den vShield Endpoint Thin Agent nicht auf VM-Gastsystemen installiert haben,
sollten Sie ihn jetzt installieren.
In diesem Abschnitt wird Folgendes beschrieben:
■ Überprüfen, ob der Agent bereits installiert wurde (im Zweifelsfall).
■ Vorbereiten der Installation des Agents.
■ Installieren des Agents.
9.1 Überprüfen, ob der Agent bereits installiert wurde
So überprüfen Sie, ob der vShield Endpoint Thin Agent bereits installiert wurde:
1. Klicken Sie im vSphere Client auf den ESXi-Host, auf dem das VM-Sicherheitssystem
installiert werden soll.
2. Stellen Sie sicher, dass die zu überprüfenden VM-Gastsysteme eingeschaltet sind.
3. Suchen Sie auf der Registerkarte vShield auf der Seite Endpoint nach dem VM-Gastsystem
in der Computerliste (wird als „vm“ angezeigt).
4. Überprüfen Sie, ob unter Description „Thin Agent enabled“ angezeigt wird.
Wenn der Agent nicht installiert ist, fahren Sie mit den Anweisungen im Abschnitt Vorbereiten
der Installation des Agents (Seite 25) fort.
9.2 Vorbereiten der Installation des Agents
Führen Sie vor der Installation des Agents die folgenden vorbereitenden Schritte durch. Die
Schritte variieren in Abhängigkeit davon, ob Sie bereits Virenschutzsoftware auf den
VM-Gastsystemen installiert haben.
Wenn bereits Virenschutzsoftware installiert wurde
Wenn bereits Virenschutzsoftware (von Sophos oder anderen Anbietern) auf den
VM-Gastsystemen installiert wurde, verfahren Sie wie folgt:
1. Stellen Sie sicher, dass die VM-Gastsysteme eingeschaltet sind.
2. Deinstallieren Sie die Virenschutzsoftware.
3. Starten Sie die VM-Gastsysteme bei entsprechender Aufforderung nicht neu.
Der Agent kann jetzt installiert werden.
Wenn noch keine Virenschutzsoftware installiert wurde
Wenn Ihre VM-Gastsysteme noch nicht mit Virenschutzsoftware geschützt werden, stellen
Sie sicher, dass diese nicht mit dem Live-Netzwerk verbunden sind.
Der Agent kann jetzt installiert werden.
25Sophos Anti-Virus für VMware vShield
9.3 Installieren des Agents
Installieren Sie den vShield Endpoint Thin Agent als Komponente der VM-Tools.
Der Thin Agent ist nicht standardmäßig in der Installation der VM Tools enthalten. Verfahren
Sie daher wie folgt:
■ Führen Sie eine benutzerdefinierte (custom) Installation der VM-Tools durch und wählen
Sie dabei den Thin Agent (auch als „vShield Drivers“ bezeichnet) als zu installierende
Komponente aus.
■ Upgraden Sie die VM-Tools, um den Thin Agent hinzuzufügen.
In den folgenden Abschnitten wird erläutert, wie Sie dies manuell (interaktiv) oder automatisch
(nicht-interaktiv) durchführen können.
Hinweis: Bei dieser Anleitung wird davon ausgegangen, dass Sie den Agent mit vSphere Client
installieren, Sie können jedoch auch andere Management-Software von VMWare verwenden,
wie im VMware VMware vSphere 5.1 Documentation Center erläutert wird.
9.3.1 Manuelle Installation des Agents
Um den Agent interaktiv auf einem VM-Gastsystem zu installieren:
1. Schalten Sie das VM ein und stellen Sie sicher, dass das Gastrechner-Betriebssystem läuft.
2. Melden Sie sich an VM als Administrator an.
3. Wählen Sie im vSPhere Client den Menübefehl, mit dem Sie VMware Tools virtual disk
auf dem Gast-Betriebssystem mounten. Die genaue Befehlseingabe hängt von der von
Ihnen verwendeten vSphere Client-Version ab.
Version Befehl
vSphere Client Wählen Sie Inventory > Virtual Machine > Guest >
Install/Upgrade VMware Tools.
Hinweis: Um einen virtuellen Rechner zu suchen:
■ Wählen Sie ein Datacenter oder ein Cluster aus.
■ Klicken Sie auf den Reiter Virtual Machines.
vSphere Web Client Klicken Sie mit der rechten Maustaste auf den virtuellen Rechner
und wählen Sie All vCenter Actions > Guest OS >
Install/Upgrade VMware Tools.
Hinweis: Um einen virtuellen Rechner zu suchen:
■ Wählen Sie ein Datacenter, Ordner, Cluster, Ressourcenpool,
Host oder vApp.
■ Klicken Sie auf das Register Related Objects und wählen Sie
Virtual Machines.
26Startup-Anleitung
4. Starten Sie nun den Installationsvorgang. Der genaue Befehl hängt davon ab, ob Sie VM
Tools upgraden, wieder installieren oder zum ersten Mal installieren.
Installationsart Befehl
Upgrade Im Dialogfeld Install/Upgrade VMware Tools wählen Sie
Interactive Tools Upgrade und klicken Sie OK.
Erstinstallation Klicken Sie im Install VMware Tools Informationsbildschirm
auf OK.
5. Bestätigen Sie bei entsprechender Aufforderung, dass Sie das Setup-Programm ausführen
möchten.
Wenn autorun für CD-Laufwerke im Host-Betriebssystem aktiviert ist, wird der VMware
Tools Installationsassistent gestartet.
Hinweis: Ist autorun nicht aktiviert, so können Sie den Assistenten von Hand starten.
Klicken Sie Start > Run und geben Sie D:\setup.exe ein, wobei D: Ihr erstes virtuelles
CD-ROM-Laufwerk ist.
6. Der Installationsassistent leitet Sie durch die Installation. Gehen Sie folgendermaßen vor:
■ Wählen Sie Modify, wenn Sie upgraden wollen. Wählen Sie Custom-Installation, wenn
Sie zum ersten Mal installieren.
■ Auf der Custom setup-Seite wählen Sie VMCI driver > vShield Drivers.
7. Läuft der Windows-Assistent New Hardware, so schließen Sie den Assistenten ab. Sie
können im Assistenten auf jeder Seite die Standardeinstellungen akzeptieren.
Eventuell startet Windows diesen Assistenten, weil Sie Treiber installiert haben, die eine
Änderung der Hardwareinstallation auf dem Rechner simulieren.
8. Starten Sie den virtuellen Rechner erneut, wenn Sie aufgefordert werden.
9.3.2 Automatische Installation des Agents
Die Installation des Thin Agents kann automatisiert werden.
Nähere Informationen finden Sie im Dokumentationscenter zu VMware vSphere 5.1.
Beispielanweisungen finden Sie im Dokumentationscenter vSphere 5.1 Additional Resources
> Installing and Configuring VM Tools > Installing and Upgrading VM Tools > Automate the
Installation of VMware Tools in a Windows Virtual Machine.
Starten Sie das VM-Gastsystem nach der Installation neu.
27Sophos Anti-Virus für VMware vShield
10 Überprüfen, ob das VM-Sicherheitssystem funktioniert
In diesem Abschnitt wird erläutert, wie Sie überprüfen können, ob:
■ das Sophos VM-Sicherheitssystem funktioniert.
■ die VM-Gastsysteme mit On-Access-Scans geschützt werden.
Hinweis: VM-Gastsysteme werden auf der Registerkarte „vShield“ in der vSphere
Client-Konsole als „UNGESCHÜTZT“ ausgewiesen. Dies bezieht sich lediglich auf den vShield
App-Schutz und nicht auf Sophos Schutz über vShield Endpoint. Sie können dies ignorieren
und die Anweisungen im Abschnitt zur Überprüfung, ob die VM-Systeme geschützt sind,
befolgen.
10.1 Überprüfen des Status in vSphere Client
Sie können den Status des VM-Sicherheitssystems wie folgt prüfen.
Wichtig:
Es kann bis zu 20 Minuten dauern, bis sich der Status des VM-Sicherheitssystems in vSphere
Client nach der Aktivierung erscheint.
1. Suchen Sie das VM-Sicherheitssystem in der Computerliste in vSphere Client (Registerkarte
vShield > Seite Endpoint.
Unter Description (Beschreibung) sollte „vShield Endpoint Solution, Sophos Anti-Virus
for VMware vShield, enabled“ angezeigt werden. Außerdem sollten im Bereich Endpoint
Status (Endpoint-Status) keine kritischen Fehlermeldungen vorhanden sein.
2. Wenn die Beschreibung nicht „enabled“ (aktiviert) lautet und kein kritischer Fehler auftritt,
führen Sie die entsprechenden Maßnahmen gemäß dieser Tabelle ein:
Beschreibung Maßnahme
Es liegen Unstimmigkeiten bei der Stellen Sie sicher, dass das vShield
Protokollversion zum vShield Endpoint-Modul Endpoint-Modul und die
vor. VM-Sicherheitssysteme mit Protokollen
kompatibel sind.
vShield Endpoint konnte keine Verbindung Stellen Sie sicher, dass das
zum VM-Sicherheitssystem herstellen. VM-Sicherheitssystem eingeschaltet ist und dass
das Netzwerk ordnungsgemäß konfiguriert
wurde.
Das VM-Sicherheitssystem meldet seinen Status Interner Fehler. Wenden Sie sich Ihren
nicht, obwohl VM-Gastsysteme angeschlossen Support-Kontakt bei VMware.
sind.
28Startup-Anleitung
3. Suchen Sie die VM-Gastsysteme in der Computerliste (sie werden als „VM“ angezeigt).
Die Description (Beschreibung) sollte „Thin agent enabled“ lauten.
4. Wenn die Beschreibung nicht „enabled“ (aktiviert) lautet, schalten Sie ein ausgeschaltetes
VM-Gastsystem ein oder starten Sie ein VM-Gastsystem neu.
Dadurch sollte sich der Status aktualisieren.
10.2 Überprüfen, ob On-Access-Scans funktionieren
Die On-Access-Scanfunktion ist der Hauptmechanismus zum Schutz vor Viren und sonstigen
Threats. Beim Versuch, eine Datei zu kopieren, speichern, verschieben oder öffnen oder beim
Starten einer Anwendung, scannt das VM-Sicherheitssystem die Datei. Der Zugriff wird nur
erlaubt, wenn die Datei threatfrei ist bzw. zugelassen wurde.
Wichtig: Stellen Sie sicher, dass Sophos Anti-Virus für Windows nicht auf VM-Gastsystemen
installiert ist, die mit dem VM-Sicherheitssystem geschützt werden.
So prüfen Sie, ob das VM-Sicherheitssystem Dateien bei Zugriff scannt:
1. Rufen Sie eicar.org/86-0-Intended-use.html auf. Kopieren Sie die EICAR-Testzeichenfolge
in eine neue Datei. Geben Sie der Datei einen Namen mit der Erweiterung „.com“ und
speichern Sie sie auf einem der VM-Gastsysteme.
2. Versuchen, Sie auf einem VM-Gastsystem auf die Datei zuzugreifen.
3. Doppelklicken Sie in Enterprise Console in der Computerliste im unteren Fensterbereich
auf die Registerkarte Status.
4. Suchen Sie in der Computerliste nach dem VM-Sicherheitssystem. In der Spalte Alerts
und Fehler in Enterprise Console sollte Viren/Spyware erkannt angezeigt werden.
Zudem sollte angezeigt werden, dass sich die EICAR-Datei nicht bereinigen lässt.
5. Löschen Sie die von Ihnen erstellte EICAR-Datei.
Vor dem Löschen der EICAR-Datei müssen Sie den vShield Endpoint Thin Agent auf dem
betroffenen VM-Gastsystem anhalten.
Geben Sie als Administrator Folgendes in eine Befehlszeile ein:
net stop vsepflt
Geben Sie folgendes ein, um den Agent nach dem Löschen der EICAR-Datei neu zu starten:
net start vsepflt
6. Löschen Sie den Alert in Enterprise Console.
a) Doppelklicken Sie in der Computerliste im unteren Fensterbereich auf das
VM-Sicherheitssystem und wählen Sie die Option Alerts und Fehler löschen aus.
b) Wählen Sie im Dialogfeld Alerts und Fehler löschen... auf der Registerkarte Alerts den
Alert aus und klicken Sie auf Löschen.
29Sophos Anti-Virus für VMware vShield
10.3 Beheben von Problemen mit On-Access-Scans
Wenn On-Access-Scans nicht funktionieren:
1. Stellen Sie sicher, dass sich das VM-Sicherheitssystem in einer Gruppe befindet, deren
Virenschutzrichtlinie vorgibt, dass On-Access-Scans aktiviert werden:
a) Rechtsklicken Sie in Enterprise Console im Feld Gruppen auf die Gruppe mit dem
VM-Sicherheitssystem und wählen Sie die Option Gruppenrichtliniendetails....
Überprüfen Sie, welche Anti-Virus- und HIPS-Richtlinie genutzt wird.
b) Doppelklicken Sie im Fensterbereich Richtlinien auf Antivirus und HIPS.
c) Doppelklicken Sie auf die von der Gruppe mit dem VM-Sicherheitssystem verwendete
Richtlinie.
d) Stellen Sie im Feld On-Access-Scans sicher, dass die Option On-Access-Scans aktivieren
ausgewählt ist. Klicken Sie auf OK.
e) Rechtsklicken Sie in der Computerliste auf das VM-Sicherheitssystem und wählen Sie
die Option Konformität mit. Wählen Sie anschließend die Option Antivirus- und
HIPS-Gruppenrichtlinie.
2. Stellen Sie sicher, dass auf allen VM-Gastsystemen der vShield Endpoint Thin Agent
installiert ist:
a) Führen Sie auf allen VM-Gastsystemen den Setup-Assistenten der VMware Tools aus.
b) Stellen Sie auf der Seite Custom Setup sicher, dass VMware Device Drivers > VMCI
Driver > vShield Drivers für die Installation ausgewählt wurde.
3. Wenn On-Access-Scans weiterhin nicht funktionieren, wenden Sie sich bitte an den
technischen Support von Sophos (Seite 41).
30Sie können auch lesen


