Digitales Besuchermanagement mit biometrischer Identitätsverifikation - Essentry
←
→
Transkription von Seiteninhalten
Wenn Ihr Browser die Seite nicht korrekt rendert, bitte, lesen Sie den Inhalt der Seite unten
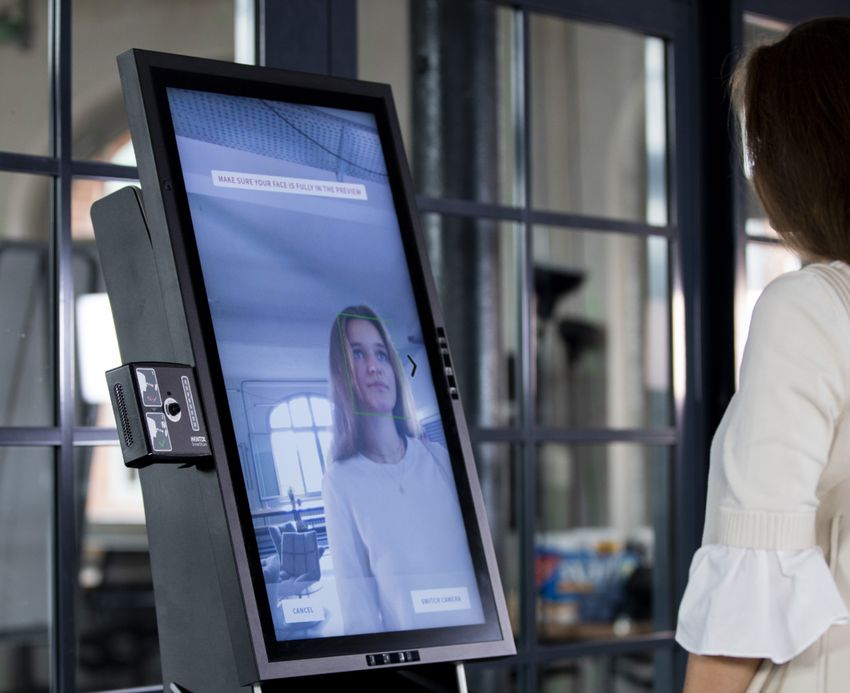
Digitales Besuchermanage-
                                                    ment mit biometrischer
                                                    Identitätsverifikation
                                                        Whitepaper - März 2021

Digitales Besuchermanagement mit
biometrischer Identitätsverifikation
Bewertung, Voraussetzungen und Leitfaden für eine
DSGVO-konforme Einführung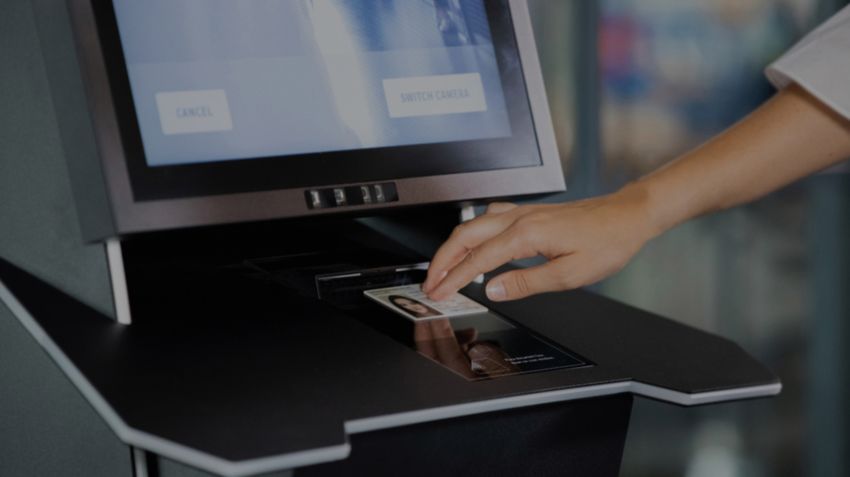
Digitales Besuchermanagement mit biometrischer Identitätsverifikation

1. Einführung

Die physische Gebäudesicherheit gewinnt
in Zeiten von immer raffinierteren
Sicherheitsangriffen auf Unternehmen
stetig an Bedeutung. Dabei spielt der
Besuchermanagementprozess eine ent-
scheidende Rolle. Denn durch ein effektives
Besuchermanagement wird sichergestellt,
dass nur autorisierte Personen Zutritt zu
den Unternehmensgebäuden erhalten.

Der sogenannte „Sturm auf das Capitol“
im Januar 2021 hat verdeutlicht, welche
weitreichenden Folgen unkontrollierter
Gebäudezutritt mit sich bringen kann.
So müssen durch den Vorfall nicht
nur die physischen Schäden beseitigt
werden,    sondern    auch    sämtliche
Rechner und Räume als kompromittiert
angesehen werden. Es stellen sich
Fragen wie „Wurden Abhörgeräte in
den     Abgeordnetenbüros    platziert?“,
„Wurden USB-Sticks verwendet, um                        1:1 Gesichtserkennung
Daten von Computern herunterzuladen
oder um „Hintertüren“ zu platzieren, die                biometrische Merkmale, wie das Gesicht,      Datenschutzaufsichtsbehörden           des
einen späteren unbefugten Fernzugriff                   mit einer Referenz, wie beispielsweise ein   Bundes und der Länder (DSK) im Detail
ermöglichen würden?“. All dies muss im                  auf Echtheit geprüftes Ausweisdokument,      mit der Verarbeitung biometrischer
Nachgang geklärt und sämtliches Inventar                abgeglichen. Die dadurch erhöhte             Daten auseinandergesetzt. In diesem
untersucht, ausgetauscht oder saniert                   physische Sicherheit muss mit einem          Whitepaper stützen wir uns unter
werden.                                                 ausgereiften    Datensicherheits-     und    anderem auf die Informationen in den
                                                        Datenschutzkonzept kombiniert werden,        „Guidelines on Facial Recognition“1 der
Dabei sind manuelle Besuchermanage-                     denn die erhobenen Daten sind besonders      europäischen Datenschutzkonvention, auf
mentprozesse, die hohe Sicherheits-                     schützenswert.                               das „Positionspapier zur biometrischen
anforderungen       erfüllen     müssen,                                                             Analyse“2 der DSK, sowie auf die Stellung-
kostenintensiv und gehen für alle                       Innerhalb der EU ist die Verarbeitung        nahme zu „Biometrie und Datenschutz“3
involvierten Personen (Besucher, Gast-                  biometrischer Daten in der Datenschutz-      des Bundedatenschutzbeauftragten.
geber,      Sicherheitspersonal)     mit                Grundverordnung (DSGVO) klar geregelt.
zeitaufwändigen, mühsamen Anmelde-,                     In diesem Whitepaper erläutern wir           Die folgenden Abschnitte geben die
Authentifizierungs- und Genehmigungs-                   die Anforderungen an einen DSGVO-            Voraussetzungen wieder, die auf Grund-
schritten einher. Digitale Besucher-                    konformen     Einsatz   von    digitalen     lage insbesondere der vorgenannten
managementsysteme         schaffen  hier                Besuchermanagementsystemen,          bei     Quellen erfüllt sein müssen, um eine
Abhilfe. Mit dem richtigen System kann                  denen biometrische Daten verarbeitet         rechtskonforme Einführung eines bio-
gleichzeitig die Sicherheit deutlich                    werden (nachfolgend auch biometrisches       metrischen Besuchermanagementsystems
erhöht, die Prozesseffizienz gesteigert                 Besuchermanagementsystem).                   zu gewährleisten.
und die Nutzererfahrung verbessert
werden.                                                 2. Biometrische Daten und die DSGVO

Moderne Besuchermanagementsysteme                       Bei der Verarbeitung von biometrischen
ermöglichen einen weitestgehend auto-                   Daten handelt es sich um Daten gemäß         1 https://rm.coe.int/guidelines-on-facial-
matisierten hochsicheren Zutrittspro-                   Artikel 9 DSGVO. In diesem Artikel           recognition/1680a134f3
zess für Besucher. Dies wird durch                      wird auch geregelt, unter welchen            2 https://www.bfdi.bund.de/SharedDocs/
eine biometrische Identitätsverifikation                Voraussetzungen biometrische Daten           Publikationen/Entschliessungssammlung/
in Verbindung mit einer Integra-                        verarbeitet werden können. Neben             3 https://www.bfdi.bund.de/DE/Datenschutz/
tion in bestehende Zutrittskontroll-                    der DSGVO, haben sich europäische            Themen/Technische_Anwendungen/
systeme ermöglicht. Bei der automa-                     und      deutsche    Datenschutzorgane       TechnischeAnwendungenArtikel/
tisierten Identitätsverifikation werden                 individuell  sowie   gemeinsam    über       BiometrieUndDatenschutz.html

© 2021 Essentry GmbH. Alle Rechte vorbehalten.                                                                                                    Seite 2/ 6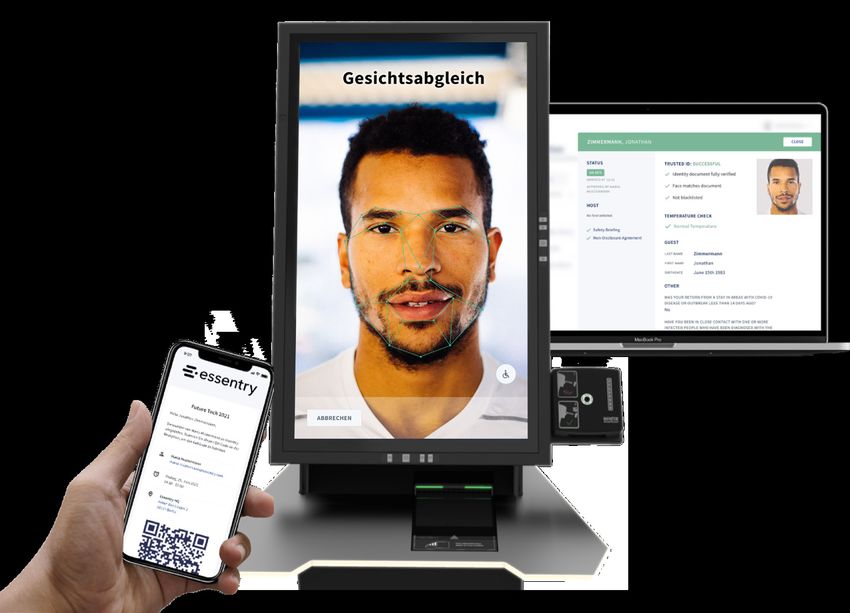
Digitales Besuchermanagement mit biometrischer Identitätsverifikation

3.   Rechtsgrundlagen                                   3.2.1. Erlaubnistatbestand                      • Darlegung   der   eigenen    Interessen

                                                                                                        • Erforderlichkeit der Datenverarbeitung
Biometrische Daten dürfen bei Vorliegen                 Die    nachfolgend     erläuterten  zwei
                                                                                                          zur Wahrung dieser Interessen: Gibt
eines gem. der in Art. 9 Abs. 2 DSGVO                   Erlaubnistatbestände können grundsätzlich
                                                                                                          es ein gleichwertiges, geeignetes und
normierten Ausnahmetatbestandes verar-                  und abhängig vom Einsatz des bio-
                                                                                                          milderes Mittel?
beitet werden. Dieser Artikel listet die                metrischen Besuchermanagementsystems
möglichen Ausnahmetatbestände auf.                      in Frage kommen.                                • Abwägung     mit  den     Interessen,
Nachfolgend sind die für den Kontext                                                                      Grundrechten und Grundfreiheiten der
von biometrischen Besuchermanage-                       • Art. 9 Abs. 2 lit. g DSGVO: Erhebliches         betroffenen Person im konkreten
mentsystemen relevanten Ausnahme-                         öffentliches Interesse. Ein solches besteht     Einzelfall.
tatbestände (Einwilligung und berechtigtes                beispielsweise an der Sicherheit von (für
                                                                                                        Generell sollte der Zweck möglichst genau
Interesse) erläutert.                                     die Gesellschaft) kritischer Infrastruktur.
                                                                                                        benannt werden. Namentlich ist der Zweck
                                                          Hierunter fallen unter anderem Flug-
                                                                                                        in dem vorliegenden Fall das digitale
3.1. Einwilligung                                         häfen, die Lebensmittelindustrie, die
                                                                                                        Besuchermanagement und nicht das
                                                          Chemieindustrie, der Energiesektor sowie
                                                                                                        generelle Besuchermanagement.
Als primäre Rechtsgrundlage kommt                         Rechenzentrumsbetreiber. Als Vor-
die Einholung einer Einwilligung der                      aussetzung für die Berufung auf Art.
                                                                                                        4. Technische Voraussetzungen seitens
Betroffenen (Kunden, Besucher, Vertrags-                  9 Abs. 2 lit. g DSGVO bedarf es einer
                                                                                                        des Auftragsverarbeiters
partner etc.) gem. Art. 6 Abs. 1 lit. a DSGVO             Rechtsgrundlage des Unionsrechts
in Betracht.                                              oder des Rechts eines europäischen
                                                                                                        Die technischen Voraussetzungen für den
                                                          Mitgliedsstaats. So kann sich bei-
                                                                                                        Einsatz biometrischer Besuchermanage-
Damit die Einwilligung rechtlich wirksam                  spielsweise ein Flughafenbetreiber auf
                                                                                                        mentsysteme umfassen zum einen die
ist, müssen die Voraussetzungen des                       §8 Abs. 1 Nr. 4 Luftsicherheitsgesetz
                                                                                                        Sicherheit der Verarbeitung und zum
Art. 7 DSGVO erfüllt werden. Die                          berufen; danach ist der Betreiber eines
                                                                                                        anderen datenschutzfreundliche Vorein-
Einwilligung muss insbesondere freiwillig                 Flugplatzes zum Schutz des Betriebes
                                                                                                        stellungen, die produktseitig konfiguriert
erfolgen und der/die Betroffene muss                      vor Angriffen und unberechtigtem
                                                                                                        werden können.
über die wesentlichen Punkte der                          Zugang verpflichtet.
Datenverarbeitung informiert werden.
                                                        • Art. 9 Abs. 2 lit. f DSGVO: Eine              4.1. Sicherheit der Verarbeitung
                                                          Verarbeitung biometrischer Daten ist
Um die Anforderung der Freiwilligkeit der
                                                          zur Geltendmachung, Ausübung oder             Der Auftragsverarbeiter, also der Anbieter
Einwilligung zu erfüllen, muss dem Besucher
                                                          Verteidigung von Rechtsansprüchen er-         und Betreiber des Besuchermanagement-
die Wahl überlassen werden, ob er die
                                                          forderlich. Hier besteht deutlich mehr        systems muss geeignete Maßnahmen
Einwilligung abgibt oder nicht. Für den Fall
                                                          Freiheit hinsichtlich der Argumentation,      nachweisen können, die eine sichere
der Nichtabgabe der Einwilligung dürfen
                                                          da es stark auf die Erforderlichkeits-        Datenverarbeitung gewährleisten. Diese
dem Besucher (also dem Betroffenen)
                                                          prüfung ankommt und eine glaubhaft            sollten im Auftragsverarbeitungsvertrags
keine Nachteile entstehen. Dies ist in der
                                                          dargestellte Gefahr von möglichen             dokumentiert sein. Geeignete Maßnahmen
Praxis dadurch sicherzustellen, dass ein
                                                          (unberechtigten) Rechtsansprüchen ar-         umfassen unter anderem:
alternativer Zutrittsprozess zur Verfügung
                                                          gumentiert werden muss.
gestellt wird, beispielsweise durch
                                                                                                        • Die Einhaltung der DSGVO durch
einen besetzten Empfang oder einer
                                                        3.2.2. Erforderlichkeitsprüfung                   den    Anbieter   wird   von     einem
manuellen Identitätsbestätigung durch
                                                                                                          unabhängigen, externen Datenschutz-
den Gastgeber bei Abholung der Gäste im
                                                        Für die Berufung auf das berechtigte              schutzbeauftragten kontinuierlich über-
Empfangsbereich des Gebäudes.
                                                        Interesse muss neben dem Vorliegen                wacht.
                                                        eines der vorgenannten Erlaubnis-
3.2. Berechtigtes Interesse                                                                             • Alle gespeicherten Daten werden gemäß
                                                        tatbestände eine Erforderlichkeits-
                                                                                                          AES-256 verschlüsselt.
                                                        prüfung erfolgen. Im Ergebnis muss
Als weitere Rechtsgrundlage kann im
                                                        die Datenverarbeitung zur Wahrung               • Alle Daten werden während der
Einzelfall das berechtigte Interesse
                                                        berechtigter Interessen erforderlich              Übertragung gemäß TLS verschlüsselt.
nach Art. 6 Abs. 1 S.1 lit. f DSGVO in
                                                        sein und die Interessen der betroffenen           Zwischen Check-in Kiosken und Cloud-
Kombination mit einem Erlaubnistatbestand
                                                        Person dürfen nicht überwiegen. Die               System sollte die Kommunikation
nach Artikel 9 Abs. 2 DSGVO und einer
                                                        Prüfung erfolgt dreistufig:                       zusätzlich VPN gesichert sein.
Erforderlichkeitsprüfung   in    Betracht
kommen.                                                                                                 • Entwickler nutzen eine verschlüsselte
                                                                                                          Verbindung (SSH, SSL/TLS) zu den
                                                                                                          Systemen.

© 2021 Essentry GmbH. Alle Rechte vorbehalten.                                                                                             Seite 3/ 6
Digitales Besuchermanagement mit biometrischer Identitätsverifikation

                                                                                                     • Löschfristen sollten durch den Kunden
                                                                                                       (d.h. die verantwortliche Stelle) für die
                                                                                                       verschiedene Datenarten konfiguriert
                                                                                                       werden können.

                                                                                                     • Das System sollte die Möglichkeit bieten,
                                                                                                       dem Nutzer Datenschutzerklärungen an-
                                                                                                       zuzeigen und ggf. Einwilligungen der
                                                                                                       Nutzer für eine Datenverarbeitung ein-
                                                                                                       zuholen und personenbezogen zu
                                                                                                       speichern.

                                                                                                     In der Praxis ist es häufig so, dass
                                                                                                     durch den Einsatz moderner digitaler
                                                                                                     Besuchermanagementsysteme nicht nur
                                                                                                     die vorgenannten Anforderungen erfüllt
                                                                                                     werden können, sondern der Daten-
                                                                                                     schutz im Vergleich zu manuellen
                                                                                                     Besuchermanagementprozessen         sogar
                                                                                                     erhöht wird. In der nachfolgenden Tabelle
                                                                                                     wird der typische manuelle Prozess einem
Biometrisches Besuchermanagementsystem                                                               datenschutzfreundlichen digitalen Prozess
                                                                                                     gegenübergestellt.

• Die Datenbanken werden in einem                       • Eine Ausweisverifikation sollte immer      5.     Voraussetzungen für die verant-
  hochsicheren    Rechenzentrum in                        lokal auf einem Endgerät stattfinden,      wortliche Stelle
  Deutschland gehosted.                                   sodass niemals das gesamte Ausweis-
                                                          dokument cloud-seitig verarbeitet wird.    Auf Seiten der verantwortlichen Stelle,
• Das     System      wird      regelmäßig                                                           sollten vor Einführung des biometrischen
  Penetrations-Tests unterzogen, die durch              • Auch lokal sollte kein Bild des            Besuchermanagementsystems die nach-
  unabhängige, spezialisierte Unternehmen                 Ausweisdokuments gespeichert werden,       folgenden     Maßnahmen     durchgeführt
  durchgeführt werden.                                    sondern nach der Verifikation direkt       werden. Führende Anbieter von bio-
                                                          gelöscht werden.                           metrischen Besuchermanagementsystemen
• Der Anbieter kann eine Informations-
  sicherheits-Zertifizierung nachweisen,                • Es sollte nur eine biometrische Veri-      unterstützen den Kunden bei der
  wie z.B. die ISO27001 nach BSI IT-                      fikation stattfinden, keine biometrische   Durchführung der Maßnahmen mit
  Grundschutz.                                            Identifikation.                            Dokumentenvorlagen und Informationen.

                                                        • Bei der biometrischen Verifikation gibt    • Datenschutzfolgenabschätzung
4.2.   Datenschutzfreundliche Vorein-
                                                          der Nutzer dem System seine Identität
stellungen                                                                                           • Auftragsverarbeitungsvertrag
                                                          vorab bekannt (z. B. durch das Scannen
                                                          eines ihm zugeordneten QR-Codes),          • Informationspflichten /
Neben den vorgenannten Maßnahmen,
                                                          das System vergleicht das biometrische       Datenschutzerklärungen
die vor allem die Infrastruktur des
                                                          Merkmal (das Gesicht) dann nur mit
Produktes betreffen, sollte das biome-
                                                          dem einen zur User-ID passenden
trische Besuchermanagementsystem
                                                          Referenzmerkmal. Dies entspricht einem
datenschutzfreundliche Voreinstellungen
                                                          datensparsamen 1:1-Vergleich.
mitbringen. Insbesondere bei der Verar-
beitung von Daten aus Ausweisdoku-                      • Im Gegensatz dazu wird bei der
menten muss genau dokumentiert sein,                      biometrischen Identifikation das bio-
welche Daten tatsächlich verarbeitet und                  metrische Merkmal mit allen im System
gespeichert werden. Nachfolgend sind die                  gespeicherten Referenzmerkmalen ver-
wichtigsten Aspekte aufgeführt:                           glichen. Dies entspricht einem 1:1-
                                                          Vergleich, bei dem eine beliebig große
                                                                                                                 DSGVO-konform
                                                          Datenmenge verarbeitet wird.

© 2021 Essentry GmbH. Alle Rechte vorbehalten.                                                                                           Seite 4/ 6
Digitales Besuchermanagement mit biometrischer Identitätsverifikation
Üblicher manueller Prozess Datenschutzfreundlicher digitaler Prozess
Unvollständige Validierung Validierung des Ausweis-Dokuments vor Ort am Gerät
Das menschliche Auge ist nicht in der Lage, die Macht drei Fotos des Ausweises mit drei verschiedenen Lichtquellen, um zu
Echtheit von Ausweis-Dokumenten zu überprüfen. prüfen, ob das Dokument alle Sicherheitsmerkmale aufweist. Die Fotos des
Zusätzlich gibt der Besucher seinen Ausweis bei der Dokuments werden sofort nach der Validierung gelöscht.
Sichtüberprüfung aus der Hand.
Manuelle Gesichtserkennung 1:1 Gesichtserkennung
Fehleranfälliger manueller Gesichtsabgleich durch Erfolgt durch den Vergleich des ausgeschnittenen Fotos aus dem Ausweis-
Empfangspersonal. Dokument mit einem von der Kioskkamera aufgenommenen Selfie.
Manuelle Datenverarbeitung und intransparente Benutzerdefinierte Ansicht und Datenaufbewahrungszeiträume
Aufbewahrungsfristen zulassen
Typischerweise werden Besucherdaten in mehre- Das System ist nach den Bedürfnissen des Kunden konfigurierbar und bietet in
ren Systemen oder Formularen gespeichert und der Empfangsansicht verschiedene Optionen (z. B. Selfie anzeigen oder nicht).
gemeinsam genutzt. Aufbewahrungs- und Lösch- Für jede Datenkategorie können benutzerdefinierte Aufbewahrungsfristen /
richtlinien werden oft nicht durchgesetzt. Löschregeln individuell konfiguriert werden.
Intransparente Datenschutzrichtlinien und Zustim- Datenschutz und Benutzereinwilligung
mung der Benutzer Verweis (anpassbar) auf die Datenschutzrichtlinie an mehreren Stellen im
Wenn überhaupt, werden Datenschutzrichtlinien Prozess, z. B.
typischerweise nur in Papierform dargestellt und – Link zur Datenschutzerklärung in der Einladung, beim Online-Check-in und
Einwilligungen werden nicht zentral gespeichert oder auf dem Kioskbildschirm.
sind nicht nachvollziehbar (z. B. für Audits). – In der Einladungs-E-Mail wird darauf hingewiesen, dass für die Registrierung
vor Ort aufgrund von Hochsicherheitsanforderungen ein Ausweisdokument
erforderlich ist.
– Anpassbar, um beim Online Check-in oder vor Ort auf dem Kiosk-Bildschirm
zusätzlich eine ausdrückliche Zustimmung einzuholen.
5.1. Datenschutzfolgenabschätzung Die Datenschutzfolgenabschätzung für den 5.2. Auftragsverarbeitungsvertrag
Einsatz von biometrischen Besucher-
Um weitere rechtliche Rahmenbedin-
Werden innovative Technologien einge- managementsystemen sollte grund-
gungen für den Einsatz biometrischer
setzt, ist nach Art. 35 Abs. 1 S. 1 sätzliche technische Risiken und jeweils
Besuchermanagementsysteme abzu-
DSGVO die Durchführung einer Daten- entsprechende Schutzmaßnahmen auf-
decken, sind entsprechende Verträge
schutzfolgenabschätzung notwendig. führen. Zusätzlich sollte die Eintritts-
zur Auftragsverarbeitung nach Art. 28
Diese Pflicht findet sich ebenfalls in wahrscheinlichkeit jedes einzelnen
DSGVO abzuschließen. Diese Verträge
der sogenannten “Muss-Liste” der Risikos bewertet werden. Weiterhin
regeln transparent die Rechte und
Aufsichtsbehörden, nach Art. 35 Abs. können kundenspezifische Risiken mit
Pflichten sowohl für Auftraggeber als auch
4 S. 1 DSGVO, wonach bei Einsatz den jeweiligen Verantwortlichen ermit-
Auftragnehmer. Hierfür sollte der Anbieter
biometrischer Zutrittssysteme die telt werden, um auch individuelle
des Systems einen Vertrag vorlegen
verantwortliche Stelle in jedem Fall eine organisatorische Risiken in die Folgen-
können.
Folgenabschätzung durchführen muss. abschätzung mit einzubeziehen.
In dieser müssen voraussichtliche Risiken
für die Rechte und Freiheiten betroffener In der Datenschutzfolgenabschätzung ist
Personen aufgeführt und die Folgen der zu berücksichtigen, dass - trotz der
vorgesehenen Verarbeitungsvorgänge hohen gesetzlichen Vorgaben - der
abgeschätzt werden. Einsatz von biometrischen Zutritts- und
Zugangskontrollen ein Massenphänomen
geworden ist. So werden Technologien
wie beispielsweise Fingerabdrucksensor
oder „Face Unlock“ heute von nahezu
jedem Smartphone Nutzer genutzt.
© 2021 Essentry GmbH. Alle Rechte vorbehalten. Seite 5/ 6Digitales Besuchermanagement mit biometrischer Identitätsverifikation
6. Schlussfolgerung
Im Ergebnis ist die Einführung eines
biometrischen Besuchermanagement-
systems bei Befolgung der in diesem
Whitepaper beschriebenen Vorausset-
zungen und eventuellen unternehmens-
spezifischer Anforderungen rechtskonform
möglich. Hierzu gibt es zum einen in
der DSGVO klare Regelungen und die
Stellungnahmen der Datenschutzbehörden
bieten weitere Umsetzungshinweise.
Führende Besuchermanagementsystem
Anbieter unterstützen Ihre Kunden bei
jedem Schritt und arbeiten eng mit den
jeweiligen Rechtsabteilungen bzw. Daten-
Biometrisches Besuchermanagementsystem schutzbeauftragten zusammen, um alle
Voraussetzungen zu erfüllen. So kann
gelöst werden, was auf den ersten Blick
5.3. Informationspflichten und Betrof- Es empfiehlt sich zudem die Einführung wie ein Dilemma erscheint: Die physische
fenenrechte eines Prozesses um Betroffenenrechte wie Sicherheit wird erhöht, die Nutzererfahrung
beispielsweise Auskunftsersuchen nach durch einen vollständig digitalen und
Verantwortliche Stellen müssen in leicht Art. 15 DSGVO effektiv und fristgerecht reibungslosen Prozess verbessert und
zugänglicher Form ihren Informations- zu beantworten. Hier haben führende die Vorgaben des Datenschutzes werden
pflichten nach Art. 12-14 DSGVO nach- Besuchermanagement Software Anbie- vollständig eingehalten und umgesetzt.
kommen. Sämtliche Rechte der betroffenen ter Prozesse implementiert, um verant-
Personen sowie die Empfänger der wortliche Stellen einfach und zügig bei der
personenbezogenen Daten werden in Beantwortung von Betroffenenanfragen
einer Datenschutzerklärung transparent zu unterstützen, sodass in jedem Fall die
dargestellt. Die Informationspflichten gesetzliche Frist von 14 Tagen eingehalten
sollten im Zuge des Registrierungs- und werden kann.
Check-in Prozesses zur Verfügung gestellt
werden. Moderne Besuchermanagement-
systeme bieten dem Kunden in der Admi-
nistrationsoberfläche die Möglichkeit,
eigene Datenschutzerklärungen im Sys-
tem zu hinterlegen und unterstützen
ebenfalls mit Textvorlagen.
Sprechen Sie mit uns:
+49 6196 9734 090
sales@essentry.com
Über essentry
essentry ist eine Besuchermanagementplattform zur Sicherung und Verwaltung des gesamten Besucherzyklus auf Enterprise-Niveau. Mit einem einzigartigen Besucher-
Verifizierungs-Verfahren, das aus einer Authentifizierung von Ausweisdokumenten sowie einem Gesichtsabgleich besteht, nutzt essentry künstliche Intelligenz und
biometrische Technologie, um Gebäude unserer Kunden sicherer zu machen. Dieser automatisierte Prozess integriert sich nahtlos in bestehende IT-Landschaften und ersetzt
ineffiziente Empfangsverfahren. Daraus resultieren klare Einsparpotenziale sowie ein verbessertes Besuchererlebnis ohne Beeinträchtigung der Sicherheit. essentry stammt
aus der anspruchsvollen deutschen Rechenzentrumsindustrie, in der hochsichere Gebäude eine notwendige Voraussetzung sind. Heute bieten wir essentry als Managed
Service an, der in jeder Branche, Organisation oder an jedem Standort genutzt werden kann.
Dieses Whitepaper ist urheberrechtlich geschützt. Kein Teil dieser Publikation darf kopiert oder fotokopiert werden, reproduziert, übersetzt oder anderweitig elektronisch
verarbeitet, vervielfältigt oder ohne vorherige, ausdrückliche schriftliche Zustimmung der Essentry GmbH verbreitet werden.
© 2021 Essentry GmbH. Alle Rechte vorbehalten. Seite 6/ 6Sie können auch lesen


